
유닛42 보고서, 2025년 데이터 유출 빠른 상위 25% 평균 72분
핵심 요약
- 유엠브이기술이 통합 보안 플랫폼 자이온을 선보였다. AI로 난독화된 신·변종 웹쉘을 탐지·격리하고, 쿠버네티스 환경에서 자원 증감에 맞춰 보안 정책을 자동 배포한다.
웹서버·클라우드 보안 기업 유엠브이기술이 AI 기반 웹쉘 탐지와 변조 파일 자동 복구를 결합한 통합 보안 플랫폼 자이온(ZYON)을 선보였다. AI를 활용한 사이버 공격이 빨라지면서 사전 차단에 더해 침투 이후 탐지·격리·복구의 중요성이 커지고 있다.
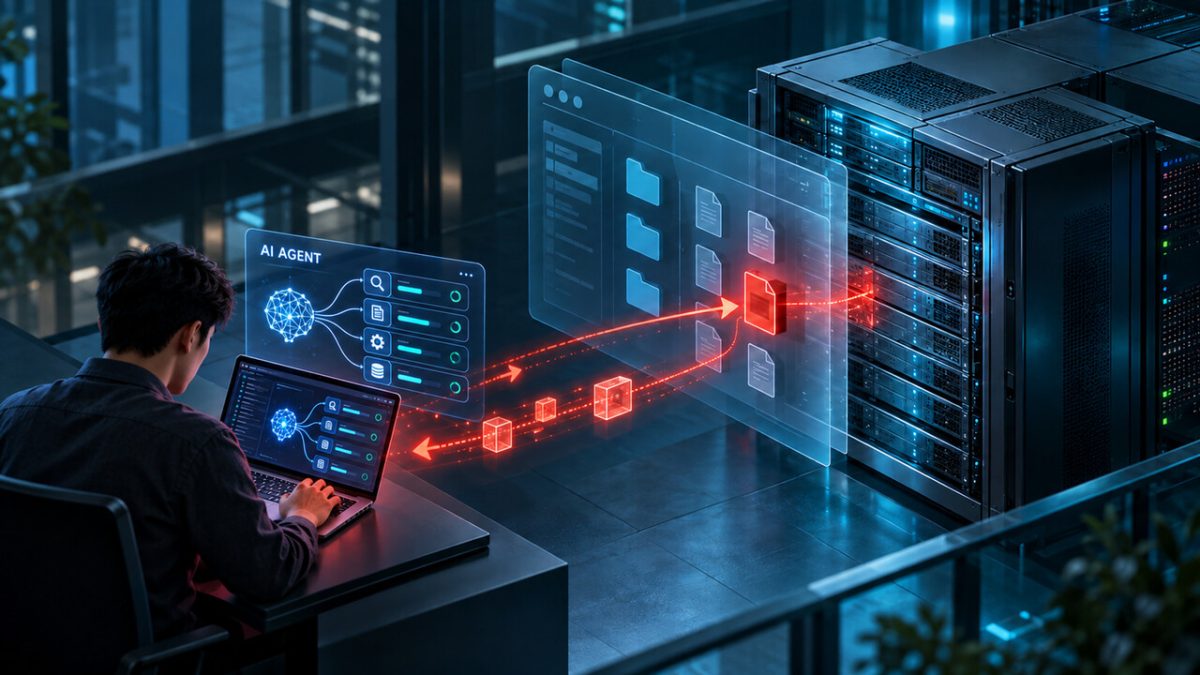
회사에 따르면 자이온은 기존 패턴 분석에 AI 엔진을 결합해 난독화된 신·변종 웹쉘을 탐지·격리한다. 웹사이트 위·변조를 실시간 감지하고 정상 원본 파일로 자동 복구해 서비스 중단과 피해 확산을 줄이는 데 초점을 맞췄다. 쿠버네티스(Kubernetes) 등 컨테이너 환경에서는 서버 자원 증감에 맞춰 보안 정책을 자동 배포하고 탐지 이력을 관리한다.
팔로알토네트웍스 유닛42의 2026년 보고서에 따르면 2025년 침해 사고 중 데이터 유출이 빠른 상위 25%는 최초 침투부터 유출까지 평균 72분이 걸렸다. 2024년 같은 기준의 285분과 비교하면 약 4분의 1이다. 한국인터넷진흥원(KISA)에 접수된 2026년 상반기 침해 사고도 1,236건으로 전년 동기 대비 19.5% 늘었다.
웹쉘(Web shell)은 공격자가 웹서버에 설치해 원격 명령 실행과 내부 시스템 통제에 쓰는 악성 스크립트다. 파일 업로드 기능이나 서버 소프트웨어 취약점으로 침투해 지속적인 접근 통로를 만든다. 앤트로픽이 9월 공개한 위협 보고서에는 공격자가 AI를 활용해 파일 업로드 취약점을 찾고 웹쉘을 제작해 폰트 파일 사이에 숨긴 사례가 담겼다. 백업 데이터까지 오염시켜 복원 후에도 다시 감염될 수 있게 했다.
최근 공개된 PHP 원격 코드 실행 취약점 PHP2Shell도 서버 침투 위험을 드러냈다. PHP 보안 공지에 따르면 CVE-2026-109618과 CVE-2026-109619는 인증되지 않은 원격 공격자가 PHP 요청 처리 과정의 메모리 오류를 악용해 코드를 실행할 수 있는 취약점이다. PHP 개발팀은 수정 버전을 공개하고 업데이트를 권고했다.
보안업계는 취약점 패치·접근 통제와 함께 서버 내부의 웹쉘·변조 파일을 탐지하고 악성 행위를 격리한 뒤 정상 파일로 복구하는 체계가 필요하다고 지적한다. 클라우드·컨테이너 환경에서는 신규 서버의 보안 설정 누락이나 자원 축소 과정의 탐지 기록 소실로 관리 공백이 생기지 않도록 인프라 변화에 대응해야 한다.
방윤성 유엠브이기술 대표는 "AI 공격이 고도화될수록 초기 방어선을 뚫고 들어온 잠재 위협을 내부에서 얼마나 신속하고 정확하게 찾아내느냐가 중요하다"며 "코드의 맥락을 분석하는 AI 역량과 클라우드 자원의 급격한 증감에도 연동되는 보안 자동화 체계가 필요하다"고 말했다.
이어 "금융권을 비롯한 주요 산업에서 침해 사고 대응의 실효성을 높이려면 실시간 위협 탐지와 신속한 격리, 무결성이 검증된 파일 복구가 유기적으로 맞물려야 한다"고 덧붙였다.
