
정부, PHP 취약점 대응 사이버위기 경보 주의로 상향
설치·가입 없이 URL로 점검…서버 내부 패치는 확인 한계
핵심 요약
- 넥시얼은 10월 23일 기업 웹사이트의 외부 노출 보안 상태를 점검하는 무료 진단 서비스 NEXIAL Security를 운영한다고 밝혔다.
- 과학기술정보통신부와 한국인터넷진흥원(KISA)은 10월 22일 PHP 보안 업데이트를 권고하고 민간 분야 사이버위기 경보를 ‘관심’에서 ‘주의’로 높였다.
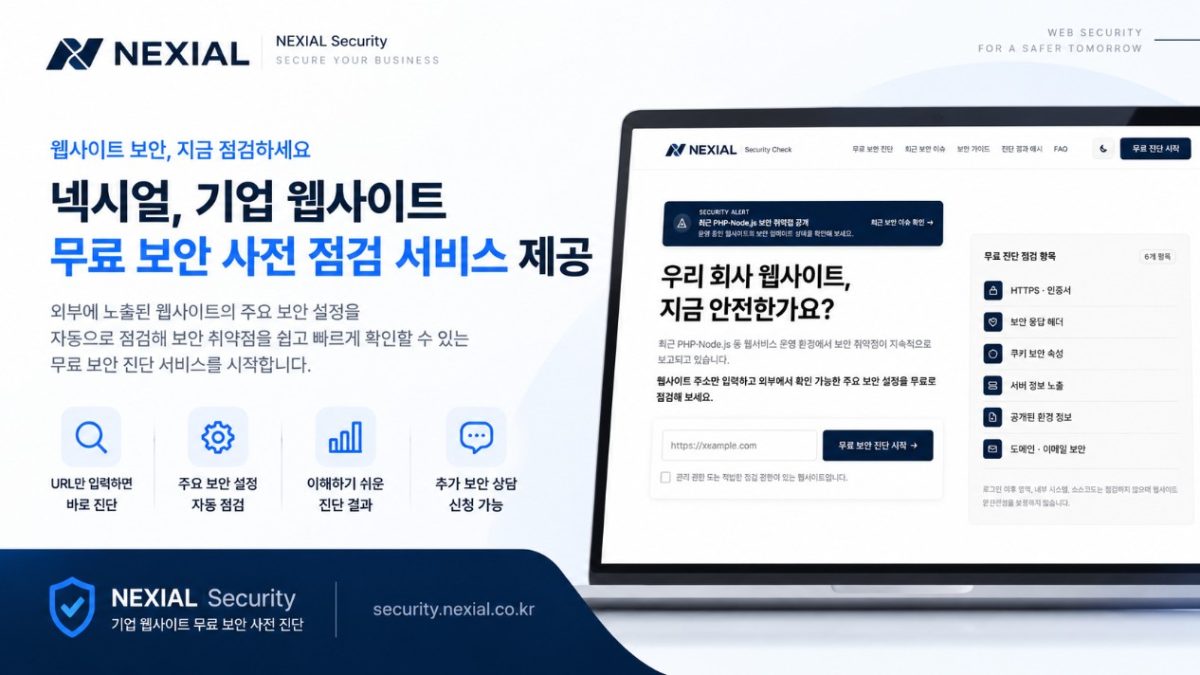
소프트웨어 개발 전문 기업 넥시얼(NEXIAL)은 기업 웹사이트의 외부 노출 보안 상태를 점검하는 무료 진단 서비스 ‘NEXIAL Security’를 운영한다고 10월 23일 밝혔다.
과학기술정보통신부와 한국인터넷진흥원(KISA)은 10월 22일 PHP 보안 업데이트를 권고하고 민간 분야 사이버위기 경보를 ‘관심’에서 ‘주의’로 높였다. 취약점 CVE-2026-109618과 CVE-2026-109619는 CVSS 4.0 기준 각각 9.2점으로, 특정 환경에서 원격 코드 실행을 초래할 위험이 있다.
김민준 넥시얼 마케팅팀장은 "장기간 업데이트하지 않은 웹사이트는 사용 중인 기술과 보안 설정을 우선 점검해야 한다"며 "무료 진단과 보안 개선·유지보수 지원을 통해 기업의 웹사이트 보안 관리를 돕겠다"고 말했다.
PHP 개발팀이 공개한 수정 버전은 8.2.35, 8.3.36, 8.4.27, 8.5.12다. Node.js도 DNS 이름 처리 오류와 TLS 인증서 호스트명 검증 우회 문제 등을 수정한 보안 업데이트를 발표했다.
넥시얼의 NEXIAL Security는 설치·회원가입 없이 URL만 입력하면 외부 노출 보안 설정과 잠재적 위험 요소를 진단한다. PHP·Node.js와 JSP 기반 사이트가 점검 대상이다.
외부 확인 항목 중심의 분석이라 서버 내부 버전·패치 적용 여부까지 파악하기 어렵고, 모든 취약점을 찾는 서비스도 아니다. 기업은 PHP·Node.js 버전과 패치 적용 여부를 확인하고 지원 종료 버전은 업그레이드를 검토해야 한다.
넥시얼의 무료 진단은 NEXIAL Security 공식 홈페이지에서 이용할 수 있다. 추가 진단이나 시스템 개선이 필요한 기업은 별도 상담을 신청하면 된다.
