
제삼자 전용 인프라에서도 모델·데이터 통제권 유지 지원
Google Cloud, A4X Max 인스턴스 지원 확대
핵심 요약
- NVIDIA는 10월 21일 Confidential Bare Metal을 도입해 NVIDIA Confidential Computing의 배포 방식을 3종으로 확대한다고 밝혔다.
- NVIDIA의 10월 21일 발표에 따르면 Google Cloud는 NVIDIA GB300 NVL72 기반 A4X Max 인스턴스로 Confidential Bare Metal 지원을 확대하고 있다.
NVIDIA는 10월 21일 모델과 데이터 보호를 위한 NVIDIA Confidential Computing에 Confidential Bare Metal을 추가해 배포 방식을 3종으로 확대한다고 밝혔다.
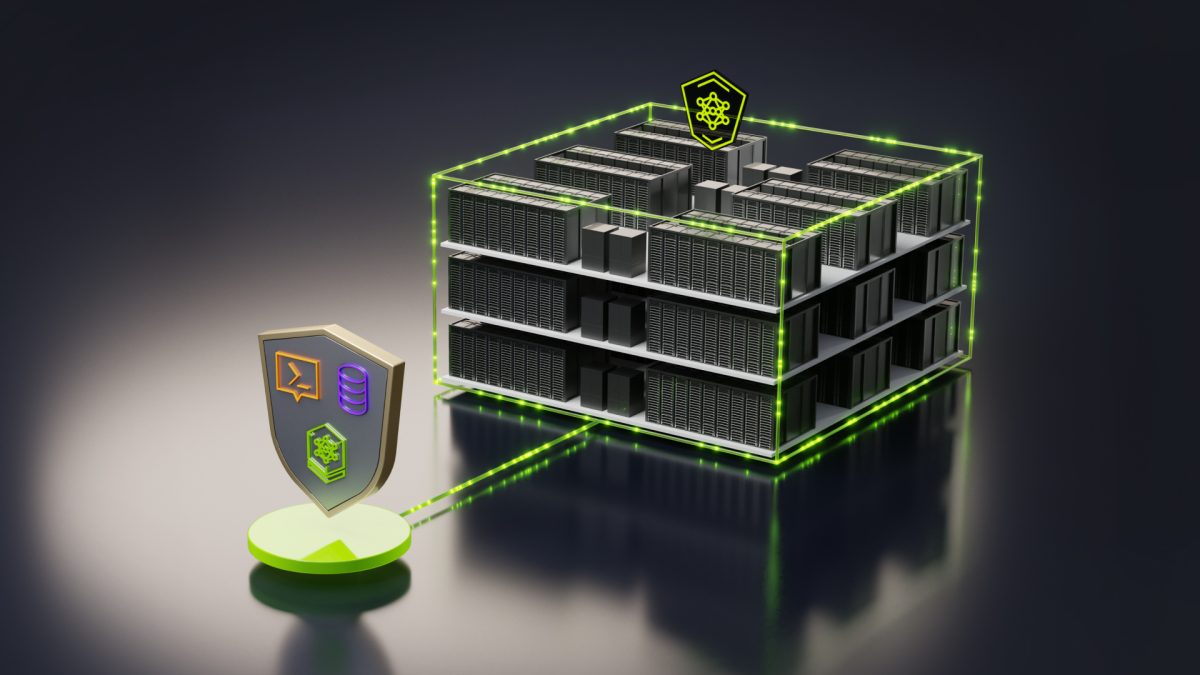
Confidential Bare Metal은 모델 개발사가 제삼자 전용 인프라에서 자체 소프트웨어 스택을 운영하면서 모델과 데이터 통제권을 유지하도록 지원하는 배포 방식이다. NVIDIA는 지원 생태계 확대로 모델 개발사가 전 세계에서 학습·추론 규모를 늘릴 때 지역·주권·운영 요건에 맞는 인프라를 선택할 여지가 넓어진다고 설명했다.
Phil Blunsom Cohere 최고기술책임자(CTO)는 “Cohere Model Vault에 NVIDIA Confidential Computing을 도입함으로써 우리는 하드웨어 기반 보안을 GPU까지 직접 확장하고, 실행 중 메모리와 상호연결망 전반에서 고객 데이터를 보호한다”고 말했다.
Cohere는 NVIDIA Confidential Computing의 신뢰 실행 환경을 활용해 실행 중인 모델과 데이터를 보호하도록 Confidential Bare Metal을 Cohere Model Vault에 통합할 계획이다.
Google Cloud는 NVIDIA GB300 NVL72 시스템 기반 A4X Max 인스턴스로 Confidential Bare Metal 지원을 확대하고 있다. 이 인스턴스는 비가상화 NVIDIA 가속 컴퓨팅에 학습 데이터와 모델 지식재산을 위한 암호학적 보호 기능을 결합할 예정이다.
NVIDIA는 전송 중 데이터 보호, 플랫폼 무결성 측정, 하드웨어 수준의 접근 제한을 위한 보안 제어 기능을 도입한다. 모델 개발사는 제삼자 클라우드·네오클라우드·기업 인프라의 NVIDIA 가속 컴퓨팅 환경에서 호스트 및 플랫폼 인프라 소프트웨어를 포함한 맞춤형 스택을 직접 운영할 수 있다.
NVIDIA Confidential Computing은 하드웨어 기반 격리와 암호학적 증명으로 실행 중인 모델과 데이터 보호를 지원하는 기술이다. 배포 방식은 베어메탈 인프라용 Confidential Bare Metal, Kubernetes 환경용 Confidential Containers, 가상화 환경용 Confidential Virtual Machines로 구성하며, 조직은 신뢰 경계와 운영 요건에 맞춰 선택한다.
NVIDIA는 지원 대상을 NVIDIA Grace Blackwell NVL72 랙 규모 시스템과 x86 기반 NVIDIA HGX Rubin NVL8·NVIDIA DGX Rubin NVL8 시스템으로 확대했다. CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale, Vultr는 NVIDIA Confidential Computing 배포를 지원한다.
Cisco, Dell Technologies, HPE, Lenovo, Supermicro, Bull은 NVIDIA-Certified Systems를 통해 관련 기능을 지원할 예정이다. NVIDIA는 NVIDIA DSX OS에서 NVIDIA Confidential Computing의 모든 모드를 지원해 클라우드 사업자가 기밀 워크로드용 AI 팩토리를 구축·운영할 소프트웨어 기반을 제공할 계획을 밝혔다.
NVIDIA는 이날 발표한 NVIDIA OpenShell Reference Architecture를 포함해 에이전트의 대규모 보안 배포를 지원하는 기술을 확충하고 있다. NVIDIA Confidential Computing은 에이전트가 실행 중 사용하는 모델과 데이터를 보호하는 인프라 계층을 맡는다.
